Der Mensch im Angriff – wenn Automatisierung nicht reicht.
TANGORA EXPERT ist unser Service für manuell durchgeführte Offensive Security. Unsere Experten testen, greifen an und simulieren – vom Penetrationstest über Red Teaming bis zur Ransomware-Simulation und Social Engineering. Das ganze Red-Teaming-Portfolio, das nur ein erfahrenes Team liefern kann.
REAL CONTEXT.
REAL ADVANTAGE.
13.4050° E
SCROLL / DRAG TO ROTATE
Das gesamte
Red-Teaming-Portfolio.
Ein erfahrenes Team, das angreift, belegt und überprüft – statt einer Checkliste.
Manuelle Sicherheitstests
Erfahrene Tester prüfen dort, wo automatisierte Scanner enden: Logik, Rechte, Umgehungen und Verkettungen.
Penetrationstests
Web, API, Netzwerk, Cloud und Mobile – vom Schwachstellen- bis zum vollständigen Penetrationstest.
Red Teaming
Zielgerichtete, mehrstufige Angriffe über Menschen, Prozesse und Technik – bis zum nachweisbaren Geschäftsimpakt.
Ransomware-Simulation
Kontrollierte, nicht-destruktive Simulation einer Ransomware-Angriffskette zur Überprüfung Ihrer Erkennung und Reaktionsfähigkeit.
Social Engineering
Phishing-, Pretexting- und Vishing-Kampagnen mit Aufklärung und Auswertung – klar beauftragt und abgegrenzt.
Adversary Emulation
Nachbildung realer Angreifer-TTPs entlang MITRE ATT&CK – messen, wie weit ein Angreifer käme.
Exploit-Validierung
Nachweis der tatsächlichen Ausnutzbarkeit gefundener Schwachstellen statt reiner Theorie.
Reporting & Re-Test
Nachvollziehbare Berichte mit klarer Priorität – und Überprüfung, ob Maßnahmen tatsächlich greifen.
Vom Auftrag
zum bestätigten Ergebnis.
Kontrolliert und nachvollziehbar – jeder Schritt in Ihrem freigegebenen Rahmen.
Auftrag & Abgrenzung
Gemeinsam definieren wir Ziele, Scope, Ausschlüsse, Testfenster und Freigaben.
Manuell angreifen
Unsere Experten testen, greifen an und simulieren – nachvollziehbar und im vereinbarten Rahmen.
Belegen & dokumentieren
Jeder Befund wird mit Nachweis, Ausnutzbarkeit und Geschäftsimpakt dokumentiert.
Prüfen & bestätigen
Wir überprüfen Ihre Maßnahmen und bestätigen die Wirksamkeit – messbar statt angenommen.
Wenn Ihr Angreifer ein Mensch ist, sollte Ihrer es auch sein.
Scanner finden Bekanntes. Menschen finden Zusammenhänge: eine Logik-Lücke hier, eine zu großzügige Berechtigung dort – verkettet zu einem realistischen Angriffspfad. Genau das testet TANGORA EXPERT manuell.
Ob gesetzlich geforderter Penetrationstest, ein Red-Team-Auftrag oder die Vorbereitung auf Ransomware und Social Engineering: Sie erhalten belastbare Nachweise mit klarer Priorität und einem messbaren Re-Test.
- Eigenständiger Service – unabhängig vom PTaaS-Paket
- Preise auf Anfrage – individuell nach Scope und Aufwand
- Manuelle Tests dort, wo Scanner an ihre Grenzen kommen
- Ausschließlich mit expliziter Autorisierung und definiertem Scope
- Nachvollziehbare Berichte und Wirksamkeitsnachweis per Re-Test
Die Menschen
hinter TANGORA EXPERT.
Manuelle Expertise, verstärkt durch die interne TANGORA AI – geführt von einem erfahrenen Offensive-Security-Team.
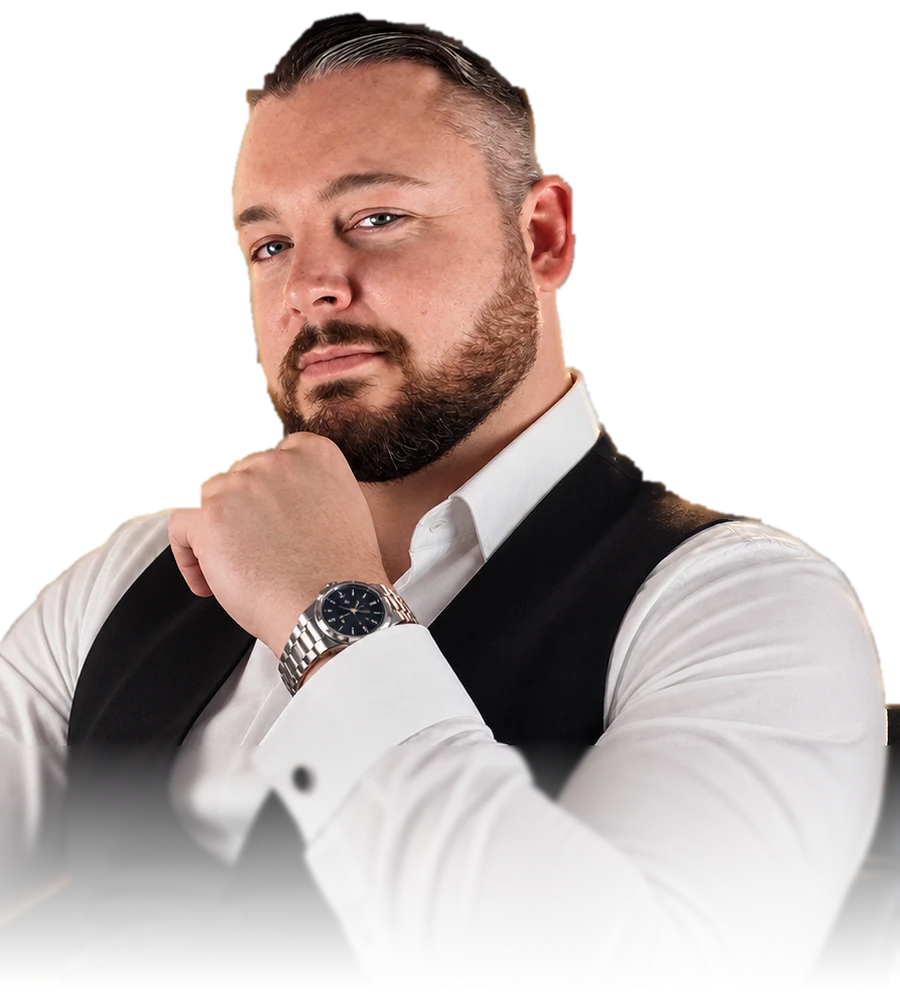
Gesellschafter · Leiter TANGORA EXPERT
Maximilian Kretschmer leitet die TANGORA EXPERT Abteilung und ist Gesellschafter der TANGORA CySec GmbH i.G. Er führt manuelle Penetrationstests und szenariobasierte Red-Team-Operationen für Behörden, Betreiber kritischer Infrastruktur und den Mittelstand durch – kein Scanner-Report mit Rauschen, sondern nachvollziehbare Angriffsketten, belastbare Nachweise und Maßnahmen, die Teams tatsächlich umsetzen können.
Seine Schwerpunkte sind externe Perimeter- und Schatten-IT, Applikations- und API-Tests nach OWASP WSTG/ASVS, Lateral Movement im Active Directory sowie Ransomware-Resilienz und Incident Response. Mandate folgen PTES und dem BSI-Durchführungskonzept, Red-Team-Operationen sind TIBER-EU-orientiert.
Ausgewählte Merkmale
Hall of Fame · verantwortungsvolle Offenlegung
- 2023Deutsche TelekomServer-Side Request Forgery, Cross-Site-Scripting, Client-Side Scripting
- 2023heise onlineEval PHP Shell — Codeausführung auf dem Server
- 2022BSI (CVD)Injection
- 2021Bundeswehr (VDPBw)Remote Code Execution, SQL-Injection, XSS, Information Disclosure, Fehlkonfiguration — 9 bestätigte Meldungen, VDPBw-Coin (20.10.2021)
- 2017Microsoft (MSRC)Umgehung der Zugriffskontrolle — Cloud-Zugänge zu einer Datenbank (Access Bypass)
- 2016CERT der EU-InstitutionenRemote Code Execution
6 anerkannte Meldungen · 2016 bis 2023 · koordiniert offengelegt
Red-Team-Operationen
Szenariobasierte Operationen mit echten TTPs entlang MITRE ATT&CK – bewusst unter dem Radar, mit Purple-Team-Abschluss.
Web- & API-Spezialisten
Logik-, Authentisierungs- und Autorisierungsfehler nach OWASP WSTG/ASVS: Rollenbrüche, Objektreferenzen, SSO und OAuth.
Infrastruktur & Active Directory
Kerberos-Missbrauch, Delegationsfehler, ADCS-Pfade und Credential-Wiederverwendung – der kürzeste Weg zu Domain-Admin.
Ransomware & Resilienz
Die Kette bis zum Punkt vor der Verschlüsselung – inklusive Backup- und Wiederanlauf-Prüfung, ohne zerstörende Nutzlast.
Forensik & Incident Response
Nach einem Vorfall: Einfallstor, Zeitachse, Verweildauer und betroffene Systeme – beweisfest gesichert, ergebnisoffen ausgewertet.
Social Engineering & OSINT
Phishing-, Pretexting- und Vishing-Kampagnen sowie passive Aufklärung – klar beauftragt, abgegrenzt und ausgewertet.
Jedes Mandat wird von unseren Experten manuell geführt: Sie prüfen dort, wo Scanner enden, verketten Befunde zu realistischen Angriffspfaden und belegen die Ausnutzbarkeit. Dabei stützen sie sich auf die interne TANGORA AI der Plattform – für Recherche, Korrelation, Bewertung und das Reporting. Kein Test verlässt das Team, ohne dass ein Mensch ihn nachvollzogen, priorisiert und verantwortet hat.
Buchen Sie die Expertise,
die Ihr Angreifer hat.
Erzählen Sie uns von Ihrem Ziel – wir stimmen Scope, Vorgehen und Aufwand ab. Preise auf Anfrage.
SEPARATER SERVICE · MANUELLE EXPERTISE · PREISE AUF ANFRAGE